成员与组织
成员、部门、用户组都在空间的「管理后台」→「组织与权限」下面,由所有者和管理员维护。它们本身不带任何资源权限,作用是让资源授权可以按部门、按组来授,而不是一个人一个人地授。
成员
「成员」页列出这个空间里的所有人和各自的角色。
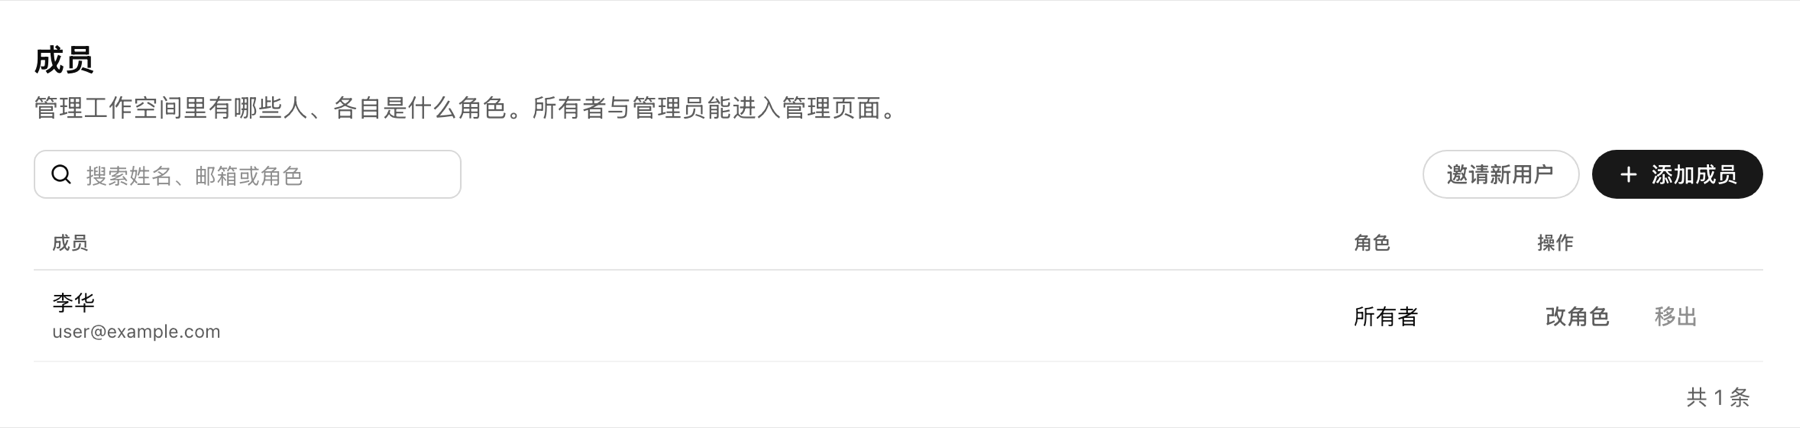
邀请新用户:点「邀请新用户」,填对方邮箱,选角色(成员或管理员),生成一条邀请链接。链接只显示这一次,复制后通过企业微信、邮件等发给对方。对方打开链接设置姓名和密码,注册后以邀请时选的角色加入这个空间。
添加成员:对方已经有 KnowWork 账号(比如在别的空间里)时,点「添加成员」,按邮箱或姓名搜到他,选角色加进来。
改角色、移出:每一行的操作里可以「改角色」或「移出」。所有者只能由所有者任免,空间里至少要留一位所有者。
用了单点登录时
接了 OIDC 单点登录后,员工用企业账号第一次登录就会自动建账号,以「成员」身份进默认空间,不用逐个邀请。管理员只需要把他们放进对应的部门和用户组。
部门
「部门与用户组」→「部门」:照公司的组织架构建一棵部门树,把人放进各自的部门。
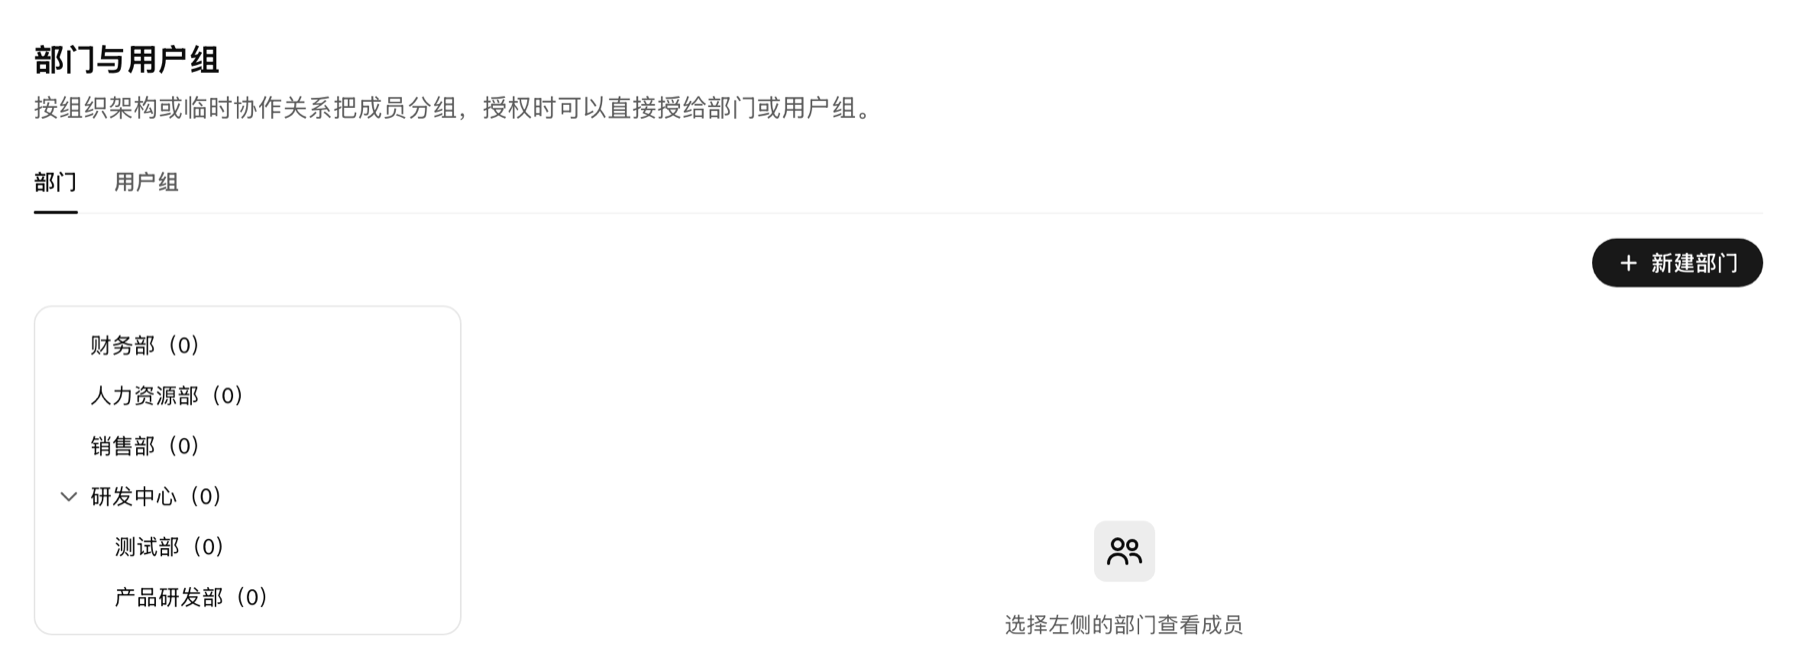
- 左侧选部门,右侧看这个部门的成员,可以添加、移出;
- 部门可以「新建子部门」「重命名」「删除」;
- 授给部门的权限,下级部门的人也有:比如把「人事制度」授给「人力资源部」,它下面的「招聘组」「薪酬组」都能查。
用户组
「部门与用户组」→「用户组」:跨部门的角色或项目,比如「法务审核」「知识库维护」「投标项目组」,建成用户组。
部门回答的是「他在哪个部门」,用户组回答的是「他负责什么事」。一个人可以在多个用户组里。
建议
- 授权给部门和用户组,少授给个人。 人员调动时只调整他所在的部门和组,不用逐条改授权;
- 部门树不必一开始就建得很细,先建到有不同资料权限的那一级;
- 维护知识库的同事建一个「知识库维护」组,授它对应目录的「编辑」权限,比把他们设成管理员更安全。
个人设置
每个人点左下角的账号菜单 →「个人设置」,可以看自己的账号信息、创建和吊销个人 API Key、查看自己的用量。API Key 用于从别的系统调用 KnowWork,见对外接口。