资源授权
一条授权 = 谁 + 什么资源 + 哪一档权限。在「管理后台」→「资源授权」里由空间的所有者或管理员来做,改了立即生效。
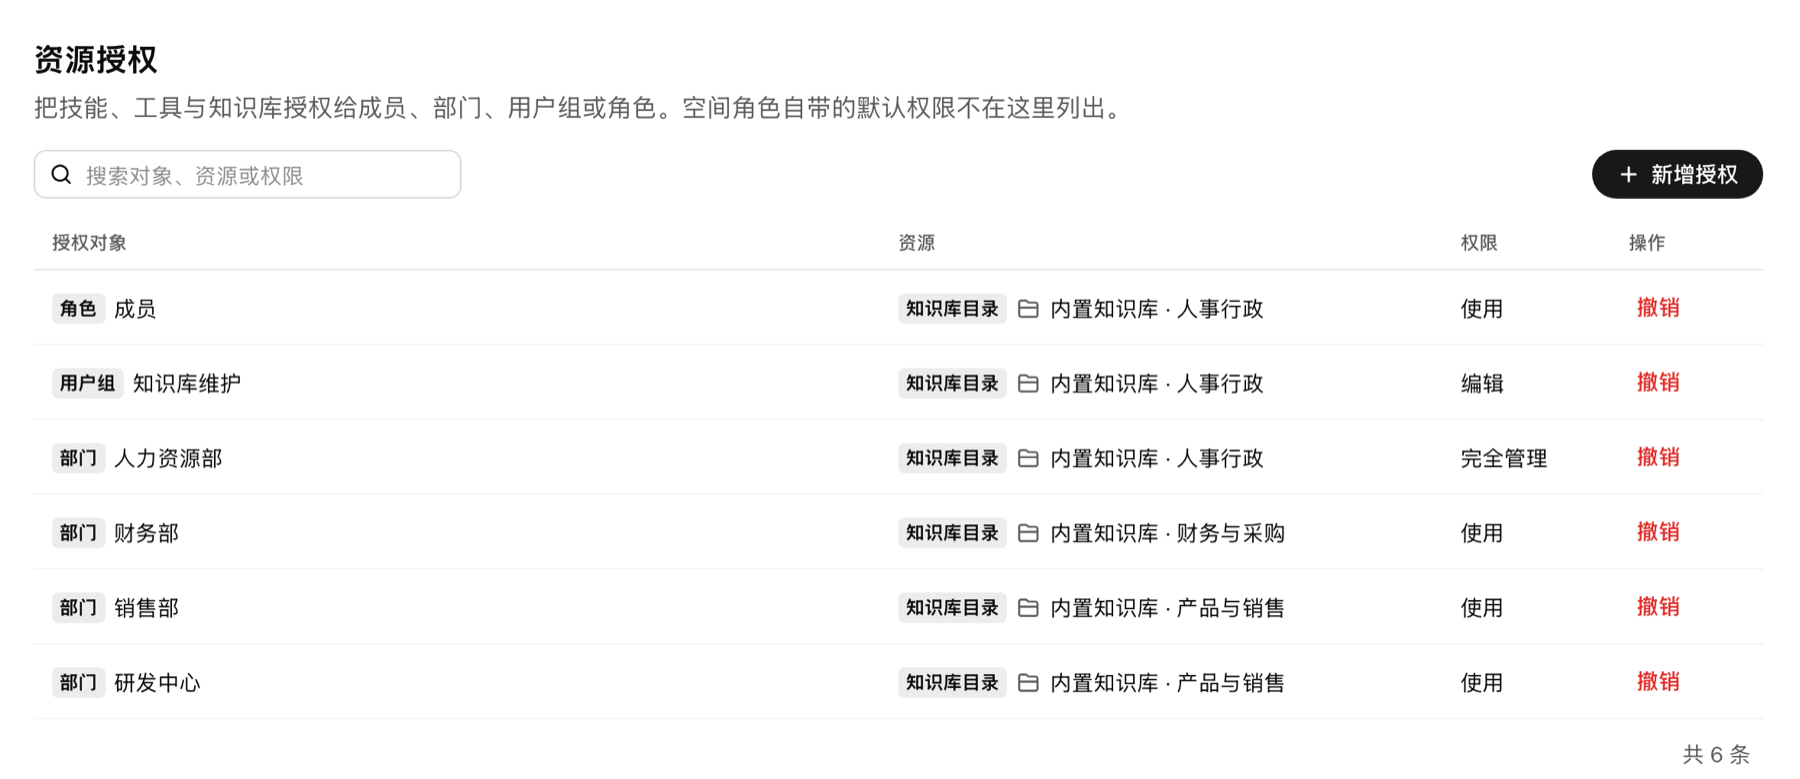
授给谁
| 对象类型 | 说明 |
|---|---|
| 成员 | 某一个人 |
| 部门 | 部门里的人,连同下级部门 |
| 用户组 | 组里的人 |
| 角色 | 这个角色的所有人。授给「成员」角色就是授给全体普通员工 |
授什么
| 资源 | 怎么选 |
|---|---|
| 知识库 | 按目录树选:可以选目录(下面的子目录和知识库都继承),也可以选单个知识库 |
| 技能 | 按名称选,也可以授「全部技能」 |
| 工具 | 按树选:MCP 服务下面是「全部工具」和各个工具 |
三档权限
高档包含低档:使用 < 编辑 < 完全管理。
| 权限 | 知识库 | 技能 |
|---|---|---|
| 使用 | 检索、阅读、看文档和分块;对话时能查 | 看得见、用得了 |
| 编辑 | 上传文档、改设置与分块、在目录里新建知识库 | 改草稿、启用停用 |
| 完全管理 | 删除、移动 | 发布、删除 |
成员默认什么资源都没有,全靠授权;管理员和所有者默认对本空间全部资源都有完全管理权限,不需要单独授。
新增一条授权
点「新增授权」,依次选:
- 对象类型和授权对象:比如「部门」→「人力资源部」;
- 资源类型和具体资源:比如「知识库」→ 目录「人事行政」;
- 权限:比如「使用」。
保存后,人力资源部(含下级部门)的人立即能在对话里查「人事行政」目录下的所有知识库,在 @ 菜单里也能看到它们。
交付时推荐的设置顺序
1. 按部门或业务线建一级目录。 管理员在知识库根目录下建「人事行政」「财务」「产品资料」「公共」这样的一级目录,知识库都建在对应目录里。
2. 每个目录授三类人:
- 对应部门:「使用」,部门员工能查这个目录下的全部知识库;
- 「XX 知识库维护」用户组:「编辑」,能上传文档、调设置、在目录里新建知识库;
- 目录负责人:「完全管理」,能删除和移动。只给真正负责的人。
3. 「公共」目录给全员。 对象类型选「角色」,授给「成员」一条「使用」即可。管理员本来就有全部权限,不用再授。
4. 敏感资料单独放。 薪酬、合同这类资料单独放一个目录或知识库,只授给特定的用户组。传错位置的文件,可以在文档的操作里「移到其他知识库」挪进受限的库。
5. 技能和工具先小范围试。 新接入的 MCP 工具、新发布的空间技能,先只授给试点用户组,确认没问题再放开。写入类工具保留执行前审批,不建议关掉。
按规模的简化做法
| 规模 | 管理员 | 组织 | 知识库授权 |
|---|---|---|---|
| 小团队(20 人以内) | 1 个公共系统管理员 + 2 位所有者 | 可以不建部门 | 一个「公共」目录授全员使用;维护人 1~2 位授编辑 |
| 中型(几十到几百人) | 2~3 位所有者或管理员 | 建部门树;按职能建维护组 | 一级目录按部门授「使用」,维护组授「编辑」,敏感库单独授 |
| 大型 | 同上,管理员只给平台团队 | 部门树要完整;尽量授给部门和组 | 同上;部门之间要彼此隔离时分多个空间 |
上线前的检查清单
- 用一个普通员工账号登录:只看得到授权给他的知识库、技能、工具,看不到「管理后台」入口;
- 换另一个部门的员工:看不到别的部门的知识库,@ 菜单里也没有;
- 用维护人账号:能往自己负责的知识库上传文档,不能删除知识库,也不能给别人授权;
- 管理员给一个用户组授权以后,组里的人刷新页面立刻能查到;
- 让智能助手调用一个写入类工具:执行前弹出确认;
- 分了多个空间时:A 空间的成员切换不到 B 空间,看不到 B 的知识库;A 共享给 B 的库,B 的管理员授权之前 B 的人看不到,授权以后能查、能读、改不了。